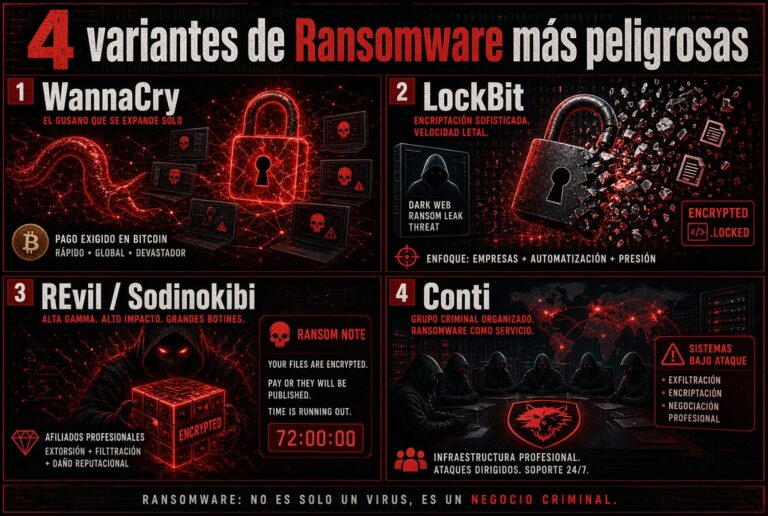
Com ja hem explicat en altres articles, el ransomware és una forma de codi maliciós que està en auge; bloqueja els fitxers o dispositius de l’usuari i després reclama un pagament en línia anònim per restaurar l’accés. Aquests són els diferents tipus més comuns:
AvosLocker: un nou grup de ransomware com a servei (RaaS) que emet “comunicats de premsa” per reclutar nous afiliats.
Hive: La web de filtració daquest ransomware de doble extorsió llançada al juny és cada vegada més popular.
HelloKitty (variant de Linux): aquest ransomware de Windows va llançar recentment una variant que es dirigeix a servidors Linux que executen l’hipervisor ESXi de VMware (El malware va obtenir aquest nom pel fet que el seu codi utilitza una eina titulada HelloKittyMutex).
LockBit: aquest operador establert de Ransomware-as-a-Service va llançar recentment una hàbil campanya de màrqueting per promoure el seu nou programari de xifrat LockBit 2.0, que afirma ser el més ràpid del mercat.